Travel Rule en cripto: guía para exchanges y VASP
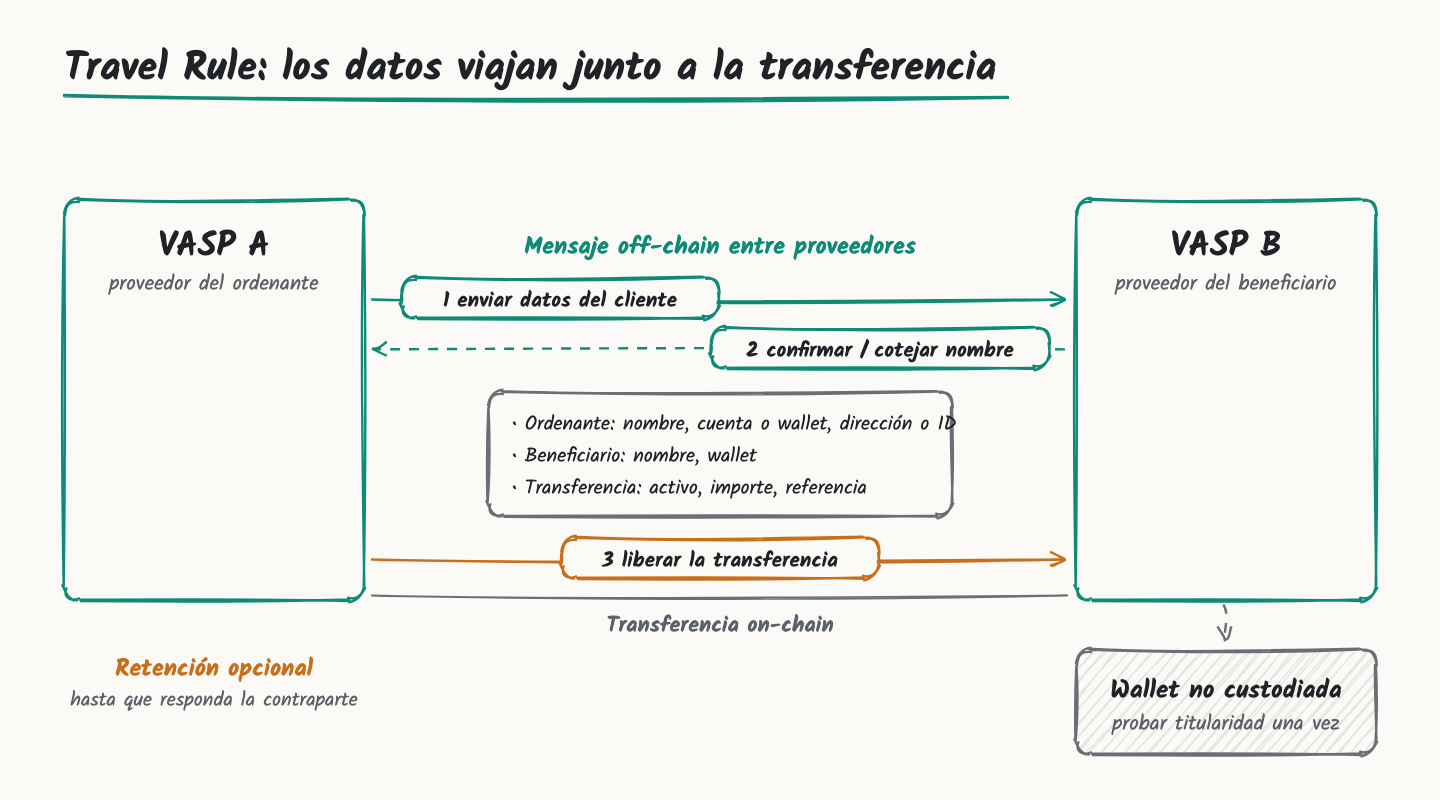
La Travel Rule (o regla de viaje) obliga a los proveedores de servicios de activos virtuales (VASP) a enviar datos del ordenante y del beneficiario junto con cada transferencia cripto, y a recibir y comprobar esos datos en las transferencias entrantes. Nace de la Recomendación 16 del GAFI, que fija un umbral de 1.000 USD/EUR. En la Unión Europea la aplica el Reglamento de transferencias de fondos (UE) 2023/1113, conocido como TFR, vigente para criptoactivos desde el 30 de diciembre de 2024 y sin umbral mínimo entre proveedores.
Esta guía baja la norma a la operativa diaria de un exchange, una mesa OTC o una empresa de pagos cripto, tanto en España como en Latinoamérica.
De dónde viene la regla
En 2019 el GAFI extendió a los activos virtuales la Recomendación 16, pensada en origen para las transferencias bancarias. Los estándares del GAFI no son ley por sí mismos: cada país los incorpora a su normativa, así que los umbrales, los campos y los plazos cambian de una jurisdicción a otra.
En España y el resto de la UE, el TFR acompaña a MiCA. Al ser un reglamento, se aplica directamente en todos los Estados miembros sin necesidad de ley nacional que lo trasponga, y cubre a los proveedores de servicios de criptoactivos (CASP) autorizados bajo MiCA. Para un exchange español la consecuencia práctica es clara: cualquier transferencia entre CASP lleva los datos completos, sea de 5 euros o de 500.000.
En Latinoamérica, varios reguladores están incorporando la Recomendación 16 a sus marcos de prevención de lavado de activos para VASP, en línea con las evaluaciones del GAFI y del GAFILAT. El grado de avance, los umbrales y los requisitos concretos varían por país, por lo que conviene revisar la norma local de cada mercado en el que operas en lugar de asumir que se copia el modelo europeo.
Qué datos viajan
Los campos exactos dependen de la jurisdicción. Este es el núcleo según el estándar del GAFI y el TFR:
| Parte | GAFI R.16 (desde el umbral) | TFR de la UE (entre CASP, cualquier importe) |
|---|---|---|
| Ordenante | Nombre; número de cuenta (por ejemplo, la dirección de la wallet); y además domicilio, número de identificación nacional, número de cliente o fecha y lugar de nacimiento | Nombre; dirección en el registro distribuido y número de cuenta de criptoactivos si se usa; domicilio con país, número de documento oficial, número de cliente o fecha y lugar de nacimiento; LEI o equivalente si existe |
| Beneficiario | Nombre; número de cuenta (por ejemplo, la dirección de la wallet) | Nombre; dirección en el registro distribuido y número de cuenta de criptoactivos si se usa; LEI o equivalente si existe |
Por debajo del umbral, el GAFI pide igualmente los nombres de ambas partes y sus identificadores de wallet o cuenta, aunque no hace falta verificarlos salvo sospecha de lavado o financiación del terrorismo.
Dos detalles prácticos del lado del ordenante:
- Los datos del ordenante salen de tu KYC. Si el alta de clientes es floja, la información que envías también lo será.
- Los datos del beneficiario los escribe tu cliente. Tú no puedes verificarlos; por eso el VASP receptor los compara con sus propios registros.
Umbrales: GAFI frente a la UE
El GAFI permite a los países aplicar un umbral de minimis de 1.000 USD/EUR, y muchos lo usan. La UE no lo aplica entre CASP. Si operas a la vez en España y en varios países de Latinoamérica, lo más sencillo suele ser enviar siempre los datos completos y decidir en el lado receptor qué reglas aplican. Dividir la lógica por umbral y país de destino multiplica los casos límite, sobre todo cuando un importe cercano al umbral lo cruza tras la conversión de moneda.
Wallets no custodiadas y prueba de titularidad
Una wallet no custodiada (self-hosted o unhosted) no tiene un VASP detrás, así que no hay con quién intercambiar datos. La obligación pasa de intercambiar información a conocer la relación de tu propio cliente con esa dirección.
Con el TFR, el CASP debe recabar los datos del ordenante y del beneficiario también en transferencias hacia o desde una dirección autoalojada. Si el importe supera los 1.000 euros, además debe adoptar medidas adecuadas para evaluar si la dirección pertenece o está controlada por su cliente. Formas habituales de demostrarlo:
- Firma de un mensaje con la clave privada de la wallet.
- Prueba de micropago: el cliente envía desde la wallet un importe pequeño y concreto.
- Otra evidencia que acepte tu regulador para wallets que no permiten firmar, documentada en tus procedimientos.
Pedir esto en cada transferencia desespera a los clientes. Es mejor verificar una vez, guardar la prueba y tratar las siguientes transferencias a esa dirección como ya verificadas. Así lo hace el módulo Travel Rule de Cryptic AI: el cliente confirma una vez que la wallet es suya y las transferencias posteriores no se quedan atascadas.
Probar la titularidad no sustituye al análisis de riesgo. Una wallet verificada del cliente puede tener exposición a fondos ilícitos, así que hay que revisarla como cualquier otra dirección.
Interoperabilidad entre protocolos
No existe una única red de Travel Rule. Hay varios protocolos de mensajería y cada VASP elige el suyo. Si solo soportas uno, habrá contrapartes a las que no puedas llegar. Los problemas típicos:
- No se identifica al VASP de destino ni qué protocolo usa.
- Los campos no encajan: nombres y apellidos repartidos de otra forma, transliteraciones distintas, domicilios incompletos. En el mundo hispanohablante, los dos apellidos son una fuente constante de discrepancias.
- El problema del «sunrise»: la contraparte está en un país que aún no ha implantado la regla y quizá no esté obligada a responder.
Soportar más de un protocolo reduce las contrapartes inalcanzables. La comparación de nombres necesita cierta tolerancia: una comparación exacta rechazará a un beneficiario correcto con los apellidos en otro orden. El grado de exigencia es una decisión de política que debe quedar documentada.
Qué hacer si la contraparte no responde
Es la pregunta operativa más difícil. El TFR exige al CASP del beneficiario procedimientos basados en el riesgo para decidir si ejecuta, rechaza, devuelve o suspende una transferencia que llega con datos ausentes o incompletos. Si un CASP incumple de forma reiterada, hay que adoptar medidas que pueden llegar a restringir o terminar la relación, y comunicarlo a la autoridad competente.
Una política útil responde a cuatro preguntas:
- ¿Cuánto esperamos? Un plazo fijo por nivel de riesgo: corto para importes bajos, más largo para los altos.
- ¿Qué pasa al vencer el plazo? Liberar, devolver o escalar a revisión.
- ¿Retenemos los fondos mientras tanto? En salidas, retener hasta la confirmación es lo más seguro. En entradas, los fondos ya están en la cadena y la decisión es si se abonan.
- ¿Quién decide las excepciones? Una persona concreta con un plazo, no un buzón compartido.
En Cryptic AI estas son reglas configurables: el importe que activa la Travel Rule, la exigencia en la comparación de nombres, el tiempo de espera y qué hacer si no hay respuesta. Se puede retener la transferencia hasta que la contraparte conteste. Los casos que requieren a una persona llegan a una cola de revisión con cuenta atrás, y desde la ficha de la transferencia se lanza con un clic una investigación KYT de la wallet del beneficiario.
Integración
Los controles de Travel Rule van en el mismo flujo que los retiros y depósitos. Lo habitual es llamar a la API al solicitarse un retiro, retener o liberar según la regla y escuchar por webhooks o por el flujo de estados en tiempo real las respuestas de la contraparte y las decisiones del revisor. Guarda el intercambio completo con la transacción (qué se envió, qué se recibió, cuándo y quién aprobó) para las auditorías.
Preguntas frecuentes
¿La Travel Rule se aplica por debajo de 1.000 euros en España?
Sí, en transferencias entre CASP. El TFR no tiene umbral mínimo entre proveedores. Los 1.000 euros importan en las transferencias con direcciones autoalojadas, donde por encima de esa cifra hay que evaluar la titularidad.
¿Y si el VASP del beneficiario está en un país sin Travel Rule?
Tus obligaciones siguen siendo las mismas. Envía los datos requeridos cuando sea posible, evalúa el riesgo de la contraparte y decide caso por caso según tu política documentada para contrapartes que no responden o no cumplen.
¿Tengo que verificar todas las wallets no custodiadas?
Con el TFR, hay que evaluar la titularidad en transferencias de más de 1.000 euros hacia o desde una dirección autoalojada. Verificar una vez y reutilizar la prueba evita bloquear a los clientes habituales. En Latinoamérica, revisa lo que exige la norma de cada país.
¿Los datos de Travel Rule son lo mismo que el KYC?
No, pero dependen de él. Los datos del ordenante que envías salen de tu proceso KYC, así que sus huecos se convierten en fallos de Travel Rule.
Cumplir la Travel Rule cripto se reduce a enviar datos completos, llegar al mayor número posible de contrapartes y tener una respuesta clara para cuando no contestan. Si prefieres definir esas reglas una vez y que el sistema las aplique, mira cómo funciona el módulo Travel Rule de Cryptic AI.